Salva tra i preferiti
Accedi (o registrati) per salvare i tuoi contenuti preferiti e ritrovarli nella tua area personale.
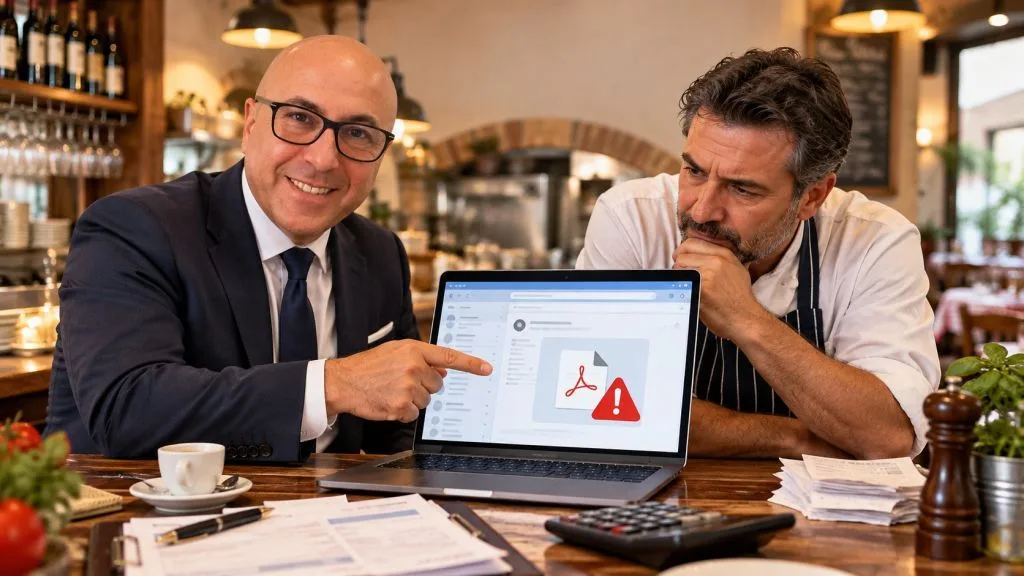
«Avete delle fatture da saldare» La mail che prova a mettere le mani nella cassa della tua attività
Un messaggio educato, il nome giusto del locale e un PDF allegato. Il Nonno spiega perché, prima di aprire e pagare, conviene fermarsi e fare una telefonata.
Cari amici, oggi sediamoci un momento al bar. Ma il portafoglio tenetelo in tasca, perché la storia che vi racconto riguarda proprio lui.
Immaginate la scena: state preparando il servizio del pranzo, un cliente chiede la ricevuta, il telefono squilla e il fornitore vero aspetta davanti alla porta con le cassette.
In mezzo a tutto questo arriva una mail:
“In allegato trova le fatture del mese scorso, scadute e ancora da saldare. La invitiamo a effettuare il pagamento tramite bonifico bancario.”
Educata. Ordinata. Niente principi con eredità milionarie, niente premi vinti senza aver partecipato.
Solo una faccenda amministrativa. Una di quelle che vorremmo togliere dalla scrivania il prima possibile.
Ed è qui che il Nonno vi ferma: prima di togliere un pensiero dalla scrivania, controlliamo di non aggiungere un problema al conto corrente.
Il trucco: sembrare una normale giornata di lavoro
Le frodi rivolte alle attività possono travestirsi da comunicazioni di fornitori o creditori. Il loro obiettivo è far apparire normale una richiesta di pagamento che normale non è. Europol raccomanda alle imprese procedure specifiche per verificare queste richieste, soprattutto quando coinvolgono coordinate bancarie nuove o modificate.
Pensate a un ristorante, un negozio, un albergo, un laboratorio artigiano.
Ricevere fatture fa parte del lavoro. Ricevere un sollecito può capitare. E allora una mail del genere trova una porta già socchiusa: non deve convincerti che esistano i fornitori, deve convincerti che quel mittente sia uno dei tuoi.
È come uno che entra dalla porta di servizio con una cartellina sotto il braccio:
“Buongiorno, sono qui per l’amministrazione.”
La cartellina ce l’ha. La faccia seria pure. Ma noi vogliamo sapere chi è, prima di indicargli dov’è la cassa.
“Conoscono il nome del mio locale”: non è una prova
Nella comunicazione da cui nasce questa riflessione compaiono il nome dell’attività e il suo indirizzo.
Sono dettagli che rendono il messaggio credibile. Ma sapere dove si trova un ristorante non significa essere un suo fornitore.
Nome e indirizzo possono essere informazioni pubbliche. Europol invita infatti le aziende a prestare attenzione anche alle informazioni che pubblicano online, comprese quelle relative a rapporti commerciali e fornitori.
Ai miei otto nipoti lo spiegherei così:
“Se uno conosce il nome del Nonno, non significa che gli debba aprire il salvadanaio.”
E per un negozio vale esattamente lo stesso ragionamento.
Il dato giusto può essere l’esca. Non è il certificato di autenticità.
I particolari che meritano una seconda occhiata
Non esiste un singolo dettaglio capace di smascherare tutte le truffe. Conviene guardare l’insieme.
Il mittente non si presenta davvero
Un nome poco riconoscibile, un indirizzo non abituale e una firma generica come “Ufficio Amministrativo” non consentono di capire subito quale impresa stia chiedendo denaro.
Attenzione: un piccolo fornitore può usare legittimamente Gmail. Non bocciamo una mail solo per questo.
La domanda utile è un’altra:
“Questo indirizzo corrisponde davvero al fornitore con cui lavoro?”
Si parla di debiti senza spiegare quali
“Fatture scadute” è una frase che mette pressione, anche senza minacce.
Ma quali fatture? Per quale consegna? Di quale importo? Con quale numero?
Se nel messaggio manca tutto questo, non significa automaticamente che sia falso. Significa che non abbiamo ancora informazioni sufficienti per autorizzare un pagamento.
Le coordinate sono nell’allegato
La mail invita a fare un bonifico usando i dati della fattura allegata.
Ecco il punto delicato: le coordinate indicate in un documento appena ricevuto non vanno considerate corrette solo perché sono stampate bene. Europol consiglia di verificare le richieste con contatti già conosciuti, senza usare quelli contenuti nella comunicazione sospetta.
Il Nonno lo dice sempre: anche una cartellina elegante può contenere una bella fregatura.
Il PDF non è una garanzia
“Nonno, ma è un PDF! Non è mica un programma!”
Vero, ma il formato non certifica la buona fede di chi lo manda.
Un PDF può contenere una falsa richiesta di pagamento oppure collegamenti verso pagine ingannevoli. Il CERT-AGID ha documentato attacchi nei quali documenti amministrativi in PDF accompagnavano il destinatario fino a una falsa pagina di accesso, progettata per rubare le credenziali.
Questo non vuol dire che ogni PDF sia pericoloso. E nemmeno che l’allegato della mail in esame contenga un attacco: non lo abbiamo analizzato.
Vuol dire che “è un PDF” non equivale a “posso fidarmi”.
Con il Commodore 64 aspettavamo che finisse il caricamento. Oggi possiamo concederci almeno qualche minuto per capire chi ci sta chiedendo di aprire un documento.
La pazienza, ogni tanto, fa ancora un ottimo lavoro.
Gmail l’ha messa nello spam: ascolta il campanello
Se il servizio di posta segnala un messaggio, non facciamo subito gli offesi perché “sarà una fattura importante”.
Gmail può commettere errori e classificare come spam anche comunicazioni autentiche. Tuttavia, l’avviso è un motivo in più per verificare il mittente e la richiesta, non per premere immediatamente “Segnala come non spam”
Vale anche il ragionamento contrario: il fatto che una mail arrivi nella posta in entrata non sostituisce le verifiche.
Il filtro è un aiutante. Non è il direttore amministrativo della vostra attività.
🏪 Per negozi, ristoranti, hotel e piccole imprese
La difesa più utile non è una frase complicata in inglese. È una procedura semplice, conosciuta da chi gestisce la posta e da chi autorizza i pagamenti.
Europol raccomanda di formare il personale, controllare le anomalie delle fatture e verificare le richieste attraverso contatti affidabili.
Ecco come tradurrei queste indicazioni nella vita di una piccola attività:
- Controlla se esiste davvero quella fornitura: ordine, consegna, documento e contabilità devono avere un senso.
- Verifica se il mittente è già presente nelle comunicazioni autentiche del fornitore.
- Se qualcosa non torna, telefona al numero che hai già in rubrica o nel contratto.
- Se compare un IBAN nuovo o diverso, non aggiornare i dati senza una conferma indipendente.
- Per i pagamenti più importanti, prevedi una seconda verifica prima dell’autorizzazione.
E soprattutto, non rimproverate il collaboratore che dice: “Questa mail non mi convince”.
Meglio una domanda in più che un bonifico di troppo.
👨👩👧👦 Per le famiglie: lo stesso buon senso vale a casa
A casa cambiano i protagonisti: non il fornitore del ristorante, ma una presunta bolletta, un acquisto, un servizio da rinnovare.
Il principio resta quello delle indicazioni anti-phishing: se una comunicazione lascia dubbi, non usare il collegamento proposto per verificarla. Accedi attraverso il sito che utilizzi abitualmente o contatta il servizio clienti con riferimenti affidabili.
Una richiesta di pagamento si controlla dove sai già di essere cliente, non nel posto dove una mail sconosciuta ti invita ad andare.
È come verificare una bolletta: prima guardiamo chi ci fornisce davvero il servizio, poi pensiamo a pagare.
🚨 Se hai già interagito con la mail
Prima regola: niente vergogna. La fretta capita a tutti, anche a chi lavora con i computer da quando i monitor sembravano televisori da campeggio.
Bisogna però distinguere le situazioni.
- Hai soltanto letto il messaggio? Questo, da solo, non dimostra che il dispositivo sia compromesso. Non proseguire con allegati, link o pagamenti finché non hai verificato.
- Hai aperto il PDF? Non significa automaticamente che tu abbia preso un virus. Non cliccare eventuali collegamenti, non installare nulla e, se hai notato richieste insolite, coinvolgi chi segue la sicurezza informatica dell’attività.
- Hai inserito una password in una pagina raggiunta dalla mail? Considerala potenzialmente esposta: cambiala dal servizio autentico e avvisa il responsabile della casella o il tecnico.
- Hai già effettuato un bonifico? Contatta immediatamente la banca e segnala la possibile frode, chiedendo quali interventi siano ancora possibili. Conserva mail e ricevuta, e rivolgiti alle forze dell’ordine. Europol raccomanda il contatto immediato con la banca quando sono stati esposti dati bancari e la segnalazione dei tentativi di frode alla polizia.
Non promettiamo recuperi miracolosi. Ma non perdiamo altro tempo aspettando una risposta dal mittente sospetto.
I consigli finali del Nonno
Il Nonno non vi chiede di diventare investigatori informatici. Vi chiede di mettere una piccola serratura tra la posta e il conto corrente.
Le verifiche consigliate da Europol diventano cinque abitudini concrete:
- Prima di pagare, identifica il creditore.
- Prima di fidarti di una fattura, confrontala con ordini e contabilità.
- Prima di usare coordinate nuove, chiedi conferma attraverso un contatto già verificato.
- Prima di autorizzare un importo importante, fai un secondo controllo.
- Prima che succeda un problema, spiega queste regole a chi legge la posta dell’attività.
Ai tempi dell’Olivetti M24, quando qualcosa non tornava, ci si fermava e si controllava.
Oggi i computer sono molto più veloci. Ma non è obbligatorio che anche il nostro bonifico parta alla velocità della luce.
💬 Un messaggio dal NonnoWeb
Hai ricevuto una mail che parla di fatture, pagamenti o documenti da aprire e qualcosa non ti convince? Possiamo ragionarci insieme, senza dare per sicuro quello che ancora non abbiamo verificato.
Se mi invii uno screenshot, oscura password, dati bancari e informazioni personali non necessarie. Non serve inoltrare allegati sospetti.
Scrivi a NonnoWeb su WhatsApp
🟢 Chatta direttamente con il Nonno
Articoli correlati
Una segnalazione concreta da parte di chi vive la strada ogni giorno
Dieci giorni senza bonifica: il rogo tossico di pneumatici sta avvelenando la falda e i pascoli sotto gli occhi di tutti.
Come cambierà il lavoro delle piccole imprese